第4四半期の暗号資産リバランスチェックリスト:リスク調整後リターン向上のためのポジション構築

この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
Web3ウォレットは、攻撃者がシードフレーズを知ることなく資金を抜き取られる可能性があります。これが現代のフィッシング詐欺の厄介な点です。偽サイトは、ウォレットが既に管理している資産の移動を攻撃者に許可するよう、ユーザーを巧みに誘導する可能性があるのです。特に、そのページが馴染みのあるプロトコル、エアドロップ、ミント、サポートポータル、トークン請求などを模倣している場合、承認や署名はごく普通の行為に見えるかもしれません。
このガイドは、2026年9月16日に公式ウォレット、プロトコル、およびイーサリアム標準ドキュメントに基づいて検証されました。警告画面やセキュリティ機能はウォレット、ネットワーク、アプリによって異なるため、特定のインターフェースを暗記する必要はありません。重要なのは、リクエストを承認する前に、そのリクエストが何を許可するのかを理解することです。
「ドレイナー」とは、単一のスマートコントラクト機能のことではありません。実際には、フィッシングキャンペーンは、ERC-20トークンの許可、NFTオペレーターの承認、署名付き許可証、直接送金トランザクション、あるいは最も深刻なレベルではユーザーのシークレットリカバリーフレーズや秘密鍵など、さまざまな種類の権限を取得しようとします。
リスクは、承認された内容によって異なります。ERC-20承認は通常、特定のトークンコントラクトと支出者に適用されますが、ERC-721setApprovalForAll承認では、オペレーターが所有者が保有するそのコレクション内のすべてのNFTを管理できるようになります。イーサリアムERC-721仕様では、 setApprovalForAllNFTコントラクト内の呼び出し元のすべての資産に対してオペレーターを有効化または無効化することを明示的に定義しています。ERC-721仕様をお読みください。
対処法:ウォレットが支出、オペレーター、または署名の承認を求めてきた場合は、それを無害な「ログイン」手順ではなく、承認決定として扱ってください。
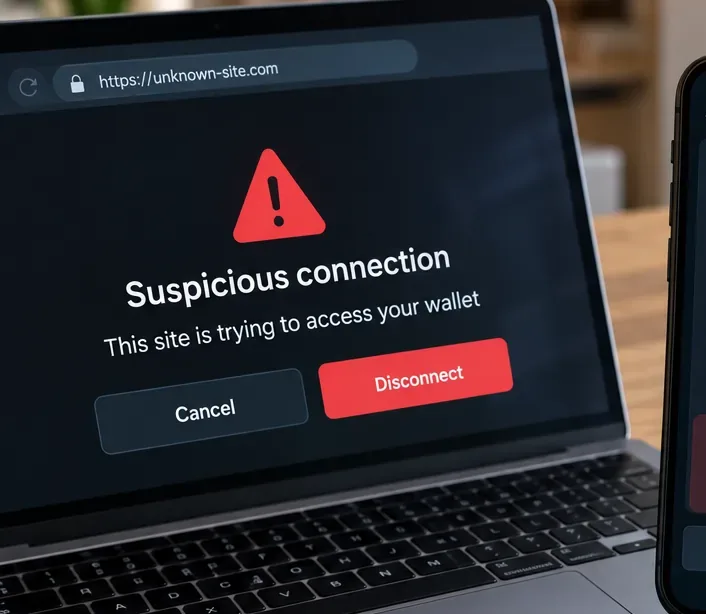
検証済み:ウォレットを接続してアプリに公開アドレスへのアクセスを許可することは、トークンの割り当てを許可することとは異なります。MetaMaskの公式ドキュメントでは、この違いを明確に説明しています。dappを切断すると接続が解除されますが、割り当てを取り消すと、スマートコントラクトはその承認でカバーされているトークンにアクセスして移動する機能が削除されます。MetaMaskの承認取り消しに関するガイダンスを参照してください。
状況が重要です。接続後も、サイトによっては取引や署名の要求が表示される場合があります。危険なのは多くの場合、最初の接続後に発生するため、「接続しただけ」という表現は、他に署名や承認を行っていない場合に限り安全です。
対処法:不審なサイトに接続したものの、すべての取引と署名を拒否した場合は、念のため接続を切断してください。その後、接続自体が資金移動の原因になったと決めつけるのではなく、ウォレットの最近のアクティビティと承認状況を確認してください。
検証済み:これは誤りです。トークンの承認はオンチェーン認証です。ウェブサイトのセッションを切断しても、ブロックチェーンの状態は自動的に消去されません。MetaMaskは、取り消し自体がオンチェーントランザクションであり、通常はネットワークガスが必要であることを指摘しています。MetaMaskはここでその違いを説明しています。
これはフィッシング攻撃後に重要になります。なぜなら、被害者はブラウザを閉じたり、dappとの接続を切断したりして、危険が去ったと思い込む可能性がある一方で、以前に承認された支出者が依然として権限を保持している可能性があるからです。
対処方法:承認した支払者が信頼できなくなった場合は、ウォレットの承認管理機能、または該当するネットワークエクスプローラーが提供する公式の承認チェッカーを使用して、オンチェーンでの承認取り消しを提出してください。
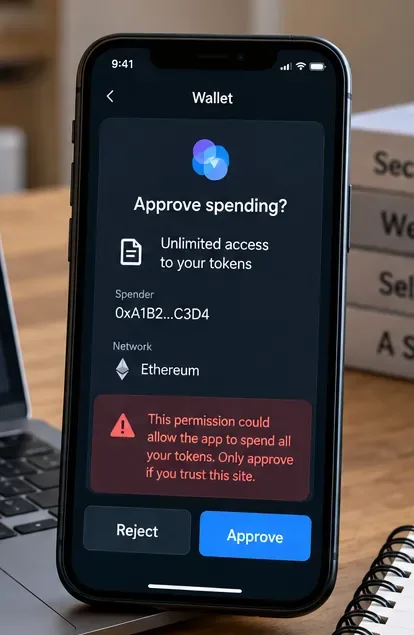
ERC-20トークンのアローワンスは、分散型取引所やその他のコントラクトがユーザーに代わってトークンを転送する際に許可を必要とする場合があるため、有用です。アローワンス自体に悪意があるわけではありません。問題は、その範囲です。非常に大きな、あるいは無制限のアローワンスを付与し、支出者が悪意を持っていたり、信頼していたコントラクトが後から悪用可能になったりした場合、リスクにさらされる金額は、意図した取引額をはるかに超える可能性があります。
MetaMaskでは現在、サポートされている承認フローに対してユーザーがカスタムの支出上限を設定できます。セキュリティに関するドキュメントでは、dappが何を要求しているかを確認し、必要に応じてアクセスを制限することを推奨しています。MetaMaskの支出上限に関するガイダンスを参照してください。
対応策:ウォレットがカスタム上限額を設定している場合は、即時のアクションに必要な金額のみを承認してください。サイトが1回限りの交換や請求に対して無制限のアクセスを要求する場合は、停止して理由を確認してください。
検証済み:すべての承認が通常のオンチェーン承認トランザクションとして開始されるわけではありません。ERC-2612 ではpermit、署名付きメッセージを通じて ERC-20 の許容額を設定できる機能が導入されました。この規格では、有効な署名によって、所有者の許容額を、指定された値と期限まで、支出者に対して設定できると規定されています。ERC -2612 を参照してください。
つまり、「この署名にはガス代がかからない」ということは、それが無害であることの証明にはなりません。署名には、後から別の当事者がオンチェーンで送信する承認が含まれる可能性があります。特定の署名が資産を移動できるかどうかは、正確な標準、契約、フィールド、および下流の実行に依存します。
アクション:ウォレットに表示される構造化データを読み取ります。特に、支出者、トークン、価値、期限、チェーン、およびコントラクトドメインに注意してください。平易な言葉で説明できないリクエストは拒否します。
部分的には正しいが、不完全だ。ハードウェアウォレットは、秘密鍵がブラウザや一般的なマルウェアに直接晒されるのを防ぐことができるため、価値がある。しかし、フィッシングはしばしばユーザーの認証決定を標的にする。デバイスに悪意のあるトランザクションや承認が表示され、ユーザーがそれを承認した場合、ハードウェアの境界が魔法のように認証を無効にするわけではない。
実用的な利点は、デバイスが信頼できる画面上で重要な取引の詳細を確認できる場合に最も顕著に現れる。要求内容が不透明であったり、ユーザーが理解できない内容を確認したりする場合には、保護効果は弱まる。
対策:高額資産の保有にはハードウェアウォレットを使用するが、署名デバイス上で送金先、契約内容、金額、ネットワーク、および権限を必ず確認する。ハードウェアウォレットが存在するからといって、盲目的に署名が許可されているとは決してみなしてはならない。
NFTの場合、このフレーズはsetApprovalForAll特に注意が必要です。ERC-721では、オペレーターを承認済みに設定すると、そのオペレーターが、あなたが所有するそのコントラクトのすべてのNFTを管理できるようになります。これは、1つのNFT IDを承認するよりも広範囲です。イーサリアム標準自体が、単一トークンの承認とオペレーター全体の承認を区別しています。ERC -721の承認機能を確認してください。
だからといって、すべてのリクエストが悪意のあるものだというわけではありませんsetApprovalForAll。NFTマーケットプレイスは、正当な理由で運営者の許可を必要とする場合があります。重要なのは、運営者と利用目的が、あなたが意図したものと合致しているかどうかです。
対処法:エアドロップを受け取ろうとしているだけ、またはウェブサイトにログインしようとしているだけなのに、NFT全体の運営者による制御を予期せず要求された場合は、重大な警告サインとして扱うべきです。
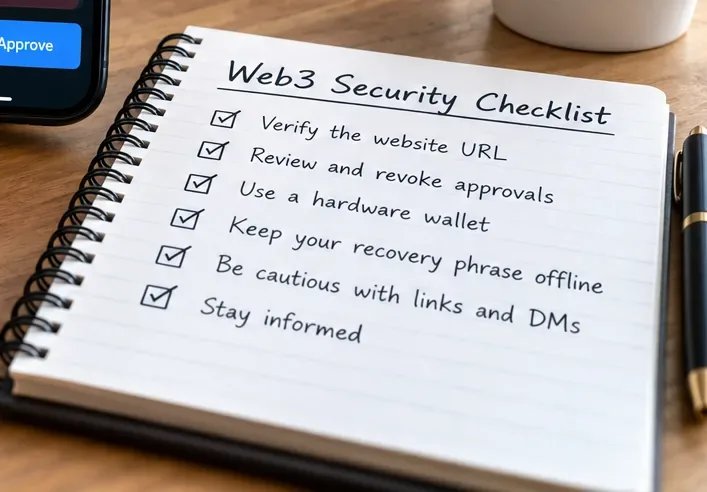
ドレイナーフィッシングが成功しやすいのは、偽のウェブサイトが本物と非常によく似ているためです。スポンサー付きの検索結果、ソーシャルメディアの返信、ダイレクトメッセージ、偽のサポートアカウント、またはコピーされたフロントエンドなどを利用して、ユーザーを別のドメインに誘導し、そこで巧妙なウォレットへの支払いを促すメッセージを表示させることができます。
ウォレットのセキュリティシステムは役立ちますが、万能ではありません。たとえば、WalletConnectのVerify APIは、参加ウォレットに対して、ドメインが検証済みか、不一致か、不明か、悪意のあるものとしてフラグ付けされているかを通知できます。WalletConnectはこの検出が「絶対確実」ではないことを明示的に警告しています。WalletConnectのVerify APIのドキュメントを参照してください。
MetaMaskも同様に、セキュリティアラートは保証ではなく情報提供のためのシグナルであると説明しており、正規のサイトであっても必ずしも検証済みインジケーターが表示されるとは限らないと指摘しています。MetaMaskのセキュリティアラートを参照してください。
対策:重要なdappsにアクセスする際は、独自に検証された公式情報源から作成したブックマークを使用してください。検索結果の一番上に表示されるリンク、短縮リンク、または一方的に送られてきたダイレクトメッセージに記載されたURLは使用しないでください。
これはプロトコル規則というよりは、リスク管理手法です。新しいミント、トークン請求、ゲーム、馴染みのないdAppsなどを試すために使用されるウォレットは、長期資産の保管のみに使用されるアドレスよりも、インタラクションの範囲が広くなります。
ウォレットを分離してもフィッシング詐欺を完全に防ぐことはできませんし、ウォレット間で資産を移動させるだけでも運用上の負担が生じます。しかし、インタラクションウォレットには資産の大半が保管されていないため、誤承認による被害を最小限に抑えることができます。
対策:長期保有資産や高額資産は、dappsに接続することはほとんどないウォレットに保管し、リスクの高いWeb3アクティビティには、意図的に残高を制限した別のウォレットを使用することを検討してください。
未検証:警告が表示されないことは、安全性の証明にはなりません。脅威データベースは、新たに作成されたフィッシングドメインに追いつかない場合があり、正当なアプリケーションであっても、フロントエンドが侵害されていたり、コントラクトに脆弱性があったりする可能性があります。WalletConnectは、検証できないドメインに対して明示的に「UNKNOWN」状態を使用し、そのドキュメントには、検証レイヤーは絶対的なものではないと記載されています。
対策:セキュリティ警告を一つのレイヤーとして扱います。ドメイン、想定される契約、要求された権限、そして実行しようとしている操作が適切かどうかを個別に確認します。
承認は、dappの使用を停止した後も長期間有効なままになる場合があります。MetaMaskでは、トークンの承認状況を定期的に確認し、不要になった権限を取り消すことを推奨しています。権限の取り消しはオンチェーンの状態を変更するため、通常はガス料金が発生します。詳細は公式の権限取り消しガイドをご覧ください。
監査の頻度は、dAppsとのやり取りの頻度やウォレットに保管されている資産額によって異なります。万人に当てはまる正しいスケジュールはありません。
対策:定期的にカレンダーにリマインダーを設定しましょう。例えば、あなたがアクティブなDeFiユーザーであれば毎月設定し、実際に使用しているチェーン全体で、支出者、利用限度額、NFTオペレーター、および古いdappの権限を確認してください。
あらゆる事案に対して、すぐに同じ対処法に飛びつくべきではありません。対応は、何が起こったかによって異なります。
| どうしたの | それが意味するところ | 最優先事項 |
|---|---|---|
| あなたはサイトに接続しただけです | サイトはあなたの公開アドレスを学習し、セッションを確立しましたが、それだけでは十分な許可とは言えません。 | 接続を解除して活動内容を確認する。フォローアップ依頼には署名しない。 |
| ERC-20の支出を承認しました | 指定された支払者は、承認されたトークンの金額を送金できる可能性があります。 | 手当を速やかに取り消してください。 |
| あなたはNFTオペレーターを承認しました | 運営者は、その収集承認の対象となるNFTを転送できる可能性がある。 | オペレーターの承認を取り消す |
| 許可証またはその他の正式な承認書に署名しました | 署名の内容によっては、後続のオンチェーンアクションを承認する可能性がある。 | 署名された内容を正確に把握し、可能であれば影響を受ける資産を取り消すか移動させる。 |
| シードフレーズ/秘密鍵を公開しました | ウォレットの鍵自体が侵害されている | 新しいリカバリーフレーズから新しいウォレットを作成し、資産を移行します。 |
MetaMaskの公式インシデント対応ガイドラインによると、シークレットリカバリーフレーズが漏洩した場合、ユーザーは新しいリカバリーフレーズを使用して新しいウォレットを作成し、残りの資産を移動させ、漏洩したフレーズから派生したアカウントの使用を中止する必要があります。また、ブロックチェーン取引は一般的に取り消し不可能であることも警告しています。MetaMaskのハッキングまたは詐欺被害に関するガイドラインを参照してください。
対処法:シードフレーズまたは秘密鍵が漏洩した場合、承認を取り消すだけでは不十分です。署名機関自体が侵害されたとみなさなければなりません。
秘密のリカバリーフレーズは、そこから派生したアカウントのマスター認証情報です。MetaMaskの公式ドキュメントによると、リカバリーフレーズを入手した人は誰でもウォレットを制御できるとされています。正当な承認管理では、リカバリーフレーズをランダムなウェブサイトに入力する必要はありません。MetaMaskのリカバリーフレーズのセキュリティに関するガイダンスを参照してください。
対策:そのフレーズはオフラインで非公開にしてください。ウェブサイト、サポート担当者、フォーム、ボット、または「復旧サービス」からそのフレーズを求められた場合は、使用を中止してください。
これらのチェックのいずれかが失敗した場合、後から資産を回収しようとするよりも、要求を拒否する方が通常は費用が安く済みます。
設定をテストするために攻撃を待つ必要はありません。ブラウザのブックマークが正しいdappドメインを指していることを確認してください。ウォレットの承認管理ツールを開き、アクティブな支出者を認識できることを確認してください。高額ウォレットが通常のdapp実験から隔離されているかどうかを確認してください。リカバリーフレーズがメール、クラウドメモ、スクリーンショット、チャットログ、またはWebサイトのパスワードマネージャーフィールドに保存されていないことを確認してください。ウォレットにセキュリティ警告機能がある場合は、有効になっていることを確認してください。
次に、自身の意思決定プロセスをテストしてみましょう。次の実際のWeb3リクエストに署名する前に、そのリクエストが何を許可するのかを声に出して説明してみてください。もしその影響を1文で説明できない場合は、リクエストを拒否し、まず調査してください。
ほとんどのドレイナーフィッシングは、承認、オペレーター権限、署名、トランザクションといった正当なWeb3機能をソーシャルエンジニアリングの武器に変えることで成功します。最善の防御策は、単一の拡張機能、単一のハードウェアデバイス、または単一の脅威リストではありません。それは、サイトの検証、認証の理解、認証範囲の最小化、貴重な資産とリスクの高いやり取りの分離、古い権限の確認、そして悪意のある承認と完全に侵害された復旧フレーズの違いの把握といった、多層的なプロセスです。
セキュリティツールはリスクを軽減できますが、署名付きの悪意のあるリクエストが無害であることを保証できるものはありません。自己管理においては、最終確認がセキュリティの境界となることがよくあります。その確認は、時間をかけて、具体的かつ慎重に行うようにしてください。
この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
RWAトークン化が米国債とブロックチェーン金融をどのように結びつけるのか、BlackRock BUIDLを用いて所有権、保管、アクセス、利回り、リスクについて解説します。
Chainlinkのデータフィードとデータストリームを、Python CoreおよびPython Proと比較します。比較項目には、プッシュ型更新とプル型更新、レイテンシー、セキュリティ、コスト、および2026年の統合変更が含まれます。
強気および弱気のRSIダイバージェンスを識別する方法、反転パターンを確認する方法、誤ったシグナルを回避する方法、RSI設定を選択する方法、および実践的なトレーディングチェックリストを使用する方法を学びましょう。
Off The Grid、NIGHT CROWS W、Yakkamonなど、2026年第4四半期にローンチされる最も有力なWeb3ゲームに関する事実確認済みレビューと、主要なエコシステムリスク。
Uniswap v4のフックが、動的な手数料からアクセス制御まで、流動性プールをどのようにカスタマイズするのかを学び、その実用的なメリット、リスク、ユースケースを比較検討しましょう。
AIはスマートコントラクトの開発を加速させる可能性を秘めているが、生成されたコードには依然として人間のレビュー、テスト、セキュアライブラリ、監査が必要である。真の機会とリスクを比較検討しよう。
CryptoPanic、Kaito、Messari、Glassnode、Nansen、Arkham、Coin Metricsなど、プロのトレーダー向けの主要な仮想通貨ニュースアグリゲーターと調査プラットフォームを比較しましょう。
ビットコインは供給量が固定されているが、だからといって完璧なインフレヘッジになるわけではない。ビットコインが役立つ場合、役に立たない場合、そしてその仮説を検証する方法を見ていこう。
2026年に過小評価される可能性のある5つのレイヤー2トークンについて、トークンの有用性、価値獲得、リスク解除、および現在進行中の触媒に焦点を当てた、調査に基づいた分析。








