Home
» Notizia
»
Come proteggere il tuo portafoglio Web3 da tentativi di phishing e approvazioni fraudolente.
Come proteggere il tuo portafoglio Web3 da tentativi di phishing e approvazioni fraudolente.
Un portafoglio Web3 può essere svuotato senza che un malintenzionato venga a conoscenza della frase di recupero. Questo è l'aspetto più inquietante del phishing moderno: un sito falso può semplicemente convincerti ad autorizzare il malintenzionato a spostare risorse che il tuo portafoglio già controlla. L'approvazione o la firma possono sembrare di routine, soprattutto quando la pagina imita un protocollo, un airdrop, una zecca, un portale di supporto o una richiesta di token già noti.
Questa guida è stata verificata rispetto alla documentazione ufficiale del wallet, del protocollo e degli standard di Ethereum il 16 settembre 2026. Le schermate di avviso e le funzionalità di sicurezza esatte variano a seconda del wallet, della rete e dell'app, quindi l'obiettivo non è memorizzare un'unica interfaccia, bensì comprendere cosa una richiesta può autorizzare prima di approvarla.
Innanzitutto, bisogna capire di cosa ha effettivamente bisogno un prosciugatore di portafoglio.
Un "drainer" non è una singola funzione di uno smart contract. In pratica, le campagne di phishing possono tentare di ottenere diversi tipi di autorizzazione: un'autorizzazione per un token ERC-20, l'approvazione di un operatore NFT, un permesso firmato, una transazione di trasferimento diretto o, al livello più grave, la frase di recupero segreta o la chiave privata dell'utente.
Il rischio dipende da cosa è stato autorizzato. Un'approvazione ERC-20 si applica normalmente a uno specifico contratto token e a un utente che effettua la transazione, mentre setApprovalForAllun'autorizzazione ERC-721 può consentire a un operatore di gestire tutti gli NFT di quella collezione posseduti dal proprietario. La specifica ERC-721 di Ethereum definisce esplicitamente setApprovalForAlll'abilitazione o la disabilitazione di un operatore per tutti gli asset dell'utente in quel contratto NFT. Leggi la specifica ERC-721 .
Azione: quando un portafoglio ti chiede di approvare una spesa, un operatore o una firma, consideralo come una decisione di autorizzazione, non come un innocuo passaggio di "accesso".
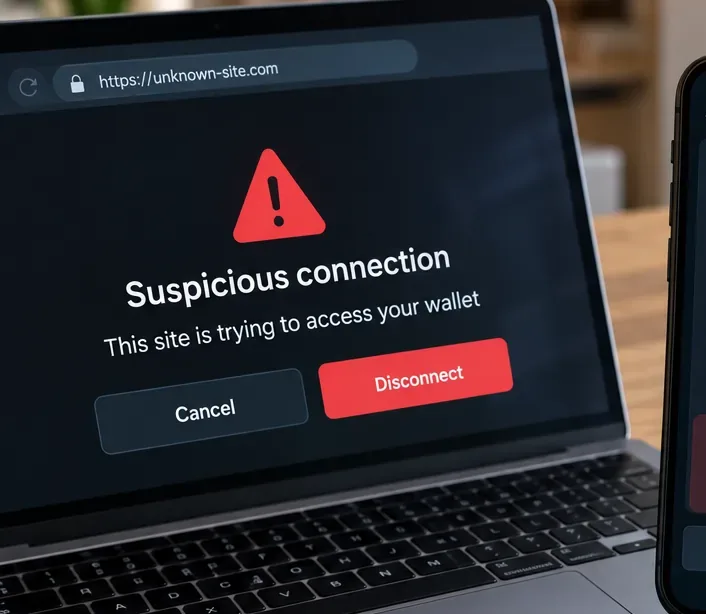
Iniziate dal dominio: un indirizzo sconosciuto o simile dovrebbe interrompere l'interazione prima ancora che venga approvata qualsiasi richiesta di portafoglio.
Mito 1: "Collegando il mio portafoglio, il sito preleva i miei fondi"
Verificato: collegare un wallet e concedere a un'app l'accesso al proprio indirizzo pubblico non equivale a concedere un'autorizzazione per l'utilizzo di token. La documentazione ufficiale di MetaMask chiarisce esplicitamente questa distinzione: disconnettere una dApp rimuove la connessione, mentre revocare un'autorizzazione impedisce allo smart contract di accedere e trasferire i token coperti da tale autorizzazione. Consultare le linee guida di MetaMask sulla revoca delle autorizzazioni .
Il contesto è fondamentale: dopo la connessione, un sito può comunque presentare una richiesta di transazione o di firma. Il passaggio più pericoloso spesso avviene dopo la connessione iniziale, quindi "Mi sono solo connesso" è sicuro solo se effettivamente non hai firmato o approvato nient'altro.
Azione: se ti sei connesso a un sito sospetto ma hai rifiutato ogni transazione e firma, disconnetti comunque la connessione. Dopodiché, controlla l'attività recente e le approvazioni del tuo portafoglio, invece di presumere che la connessione stessa abbia spostato fondi.
Mito 2: "Se disconnetto la dApp, ho revocato l'approvazione del suo token".
Verificato: questa affermazione è falsa. L'approvazione di un token è un'autorizzazione on-chain. Disconnettere la sessione del sito web non cancella automaticamente lo stato della blockchain. MetaMask fa notare che la revoca stessa è una transazione on-chain e pertanto normalmente richiede gas di rete. MetaMask spiega la differenza qui .
Questo è importante dopo un attacco di phishing perché la vittima potrebbe chiudere il browser, disconnettere la dApp e credere che il pericolo sia finito, mentre un utente precedentemente autorizzato a effettuare pagamenti conserva ancora l'autorità.
Azione: se hai approvato una transazione da un utente di cui non ti fidi più, utilizza la funzione di gestione delle approvazioni nel tuo portafoglio o lo strumento ufficiale di verifica delle approvazioni offerto dall'explorer di rete pertinente e invia una richiesta di revoca on-chain.
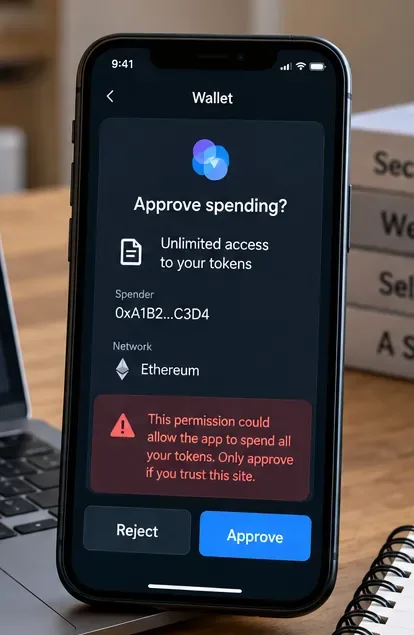
Una richiesta di spesa illimitata merita un'attenta valutazione: prima di approvarla, verifica il token, chi effettua la spesa, la rete e l'importo richiesto.
Ridurre il raggio d'azione delle approvazioni ERC-20
Le autorizzazioni ERC-20 sono utili perché un exchange decentralizzato o un altro contratto potrebbe aver bisogno dell'autorizzazione per trasferire token per tuo conto. Non sono di per sé dannose. Il problema risiede nella portata. Se concedi un'autorizzazione molto elevata o illimitata e chi effettua la transazione agisce in modo malevolo, oppure se un contratto affidabile diventa in seguito vulnerabile, l'importo a rischio può essere di gran lunga superiore alla transazione prevista.
MetaMask attualmente consente agli utenti di impostare un limite di spesa personalizzato per i flussi di approvazione supportati. La sua documentazione sulla sicurezza raccomanda di verificare cosa richiede una dApp e di limitare l'accesso quando necessario. Consultare le linee guida di MetaMask sui limiti di spesa .
Azione: quando il portafoglio offre un limite personalizzato, approva solo l'importo ragionevolmente necessario per l'azione immediata. Se un sito richiede accesso illimitato per uno scambio o un prelievo una tantum, fermati e verifica il motivo.
Non ignorate i permessi firmati solo perché non compare la tariffa del gas.
Verificato: non tutte le autorizzazioni iniziano come una normale transazione di approvazione on-chain. Lo standard ERC-2612 ha introdotto permitla possibilità di impostare un'autorizzazione ERC-20 tramite un messaggio firmato. Lo standard stabilisce che una firma valida può impostare l'autorizzazione del proprietario per un utente spender fino a un valore e una scadenza specificati. Leggi ERC-2612 .
Ciò significa che "questa firma non costa gas" non è una prova che sia innocua. Una firma può contenere un'autorizzazione che un'altra parte invierà successivamente sulla blockchain. La possibilità che una particolare firma possa trasferire asset dipende dallo standard specifico, dal contratto, dai campi e dall'esecuzione successiva.
Azione: leggi i dati strutturati mostrati dal portafoglio. Presta particolare attenzione a spender, token, valore, scadenza, blockchain e dominio del contratto. Rifiuta le richieste che non puoi spiegare in modo chiaro.
Un portafoglio hardware può isolare le informazioni relative alla chiave privata, ma non può garantire la sicurezza di un'approvazione fraudolenta se l'utente la conferma intenzionalmente.
Mito 3: "Un portafoglio hardware mi protegge automaticamente dai truffatori che svuotano il portafoglio"
Parzialmente vero, ma incompleto: i portafogli hardware possono proteggere le chiavi private dall'esposizione diretta al browser o ai malware comuni, il che è un vantaggio. Tuttavia, il phishing spesso prende di mira la decisione di autorizzazione dell'utente. Se il dispositivo visualizza una transazione o un'approvazione dannosa e l'utente la conferma, la protezione hardware non invalida magicamente l'autorizzazione.
Il vantaggio pratico è massimo quando il dispositivo consente di verificare dettagli significativi della transazione su una schermata affidabile. La protezione è più debole quando la richiesta non è chiara o quando l'utente conferma qualcosa che non comprende.
Azione: utilizzare un portafoglio hardware per i fondi di valore elevato, ma verificare comunque la destinazione, il contratto, l'importo, la rete e le autorizzazioni sul dispositivo di firma. Non considerare mai la presenza di un portafoglio hardware come un'autorizzazione a firmare alla cieca.
Presta attenzione alle approvazioni degli operatori a livello NFT.
Per quanto riguarda gli NFT, questa frase setApprovalForAllmerita particolare attenzione. In base allo standard ERC-721, l'approvazione di un operatore consente a quest'ultimo di gestire tutti gli NFT di tua proprietà associati a quel contratto. Si tratta di un'approvazione più ampia rispetto alla semplice approvazione di un singolo ID NFT. Lo standard Ethereum stesso distingue tra l'approvazione di un singolo token e l'approvazione a livello di operatore. Consulta le funzioni di approvazione ERC-721 .
Ciò non significa che ogni setApprovalForAllrichiesta sia dannosa; i marketplace di NFT potrebbero legittimamente aver bisogno delle autorizzazioni dell'operatore. La domanda giusta è se l'operatore e il caso d'uso corrispondano a quanto previsto.
Azione: se stai solo cercando di riscattare un airdrop o di accedere a un sito web, una richiesta inattesa di controllo operativo a livello di NFT dovrebbe essere considerata un importante segnale di allarme.
Una checklist ripetibile è più affidabile dell'intuito quando una pagina di phishing è progettata per creare urgenza o paura di perdersi qualcosa (FOMO).
Verifica il sito prima di confermare la transazione.
Il phishing di tipo "drainer" ha spesso successo perché il sito web falso è molto simile a quello reale. Un risultato di ricerca sponsorizzato, una risposta sui social media, un messaggio diretto, un falso account di supporto o un'interfaccia utente copiata possono indirizzare gli utenti a un dominio diverso che presenta inviti convincenti a utilizzare il portafoglio digitale.
I sistemi di sicurezza dei wallet possono essere d'aiuto, ma non sono infallibili. L'API Verify di WalletConnect, ad esempio, può comunicare a un wallet partecipante se un dominio è verificato, non corrispondente, sconosciuto o segnalato come dannoso. WalletConnect avverte esplicitamente che questo rilevamento non è "infallibile". Consultare la documentazione dell'API Verify di WalletConnect .
Analogamente, MetaMask descrive i suoi avvisi di sicurezza come segnali informativi piuttosto che come garanzie e precisa che i siti legittimi potrebbero non sempre presentare un indicatore di verifica. Vedi Avvisi di sicurezza di MetaMask .
Azione: accedi alle dApp importanti tramite un segnalibro creato da una fonte ufficiale verificata in modo indipendente. Non affidarti al primo risultato di ricerca, a un link abbreviato o a un URL ricevuto in un messaggio privato non richiesto.
Separare le attività quotidiane delle dApp dalle partecipazioni a lungo termine può ridurre l'entità del rischio quando un portafoglio firma una richiesta non valida.
Separa il tuo "caveau" dal tuo portafoglio "dapp".
Si tratta di una tecnica di gestione del rischio, non di una regola di protocollo. Un portafoglio utilizzato per sperimentare nuove conio di token, richieste di token, giochi e dApp sconosciute presenta una superficie di interazione maggiore rispetto a un indirizzo utilizzato esclusivamente per detenere asset a lungo termine.
La separazione non impedisce il phishing e lo spostamento di asset tra portafogli comporta un onere operativo a sé stante. Tuttavia, può limitare il valore esposto a un'approvazione errata, poiché il portafoglio di interazione non contiene la maggior parte dei vostri asset.
Azione: valutate la possibilità di conservare gli asset a lungo termine o di valore elevato in un portafoglio che si connette raramente alle dApp, utilizzando al contempo un portafoglio separato con un saldo volutamente limitato per le attività Web3 a rischio più elevato.
Mito 4: "Un sito verificato o non segnalato deve essere sicuro"
Non verificato: l'assenza di un avviso non è garanzia di sicurezza. I database delle minacce possono non essere aggiornati sui domini di phishing di recente creazione e un'applicazione altrimenti legittima può comunque presentare un'interfaccia compromessa o un contratto vulnerabile. WalletConnect utilizza uno stato "SCONOSCIUTO" esplicito per i domini che non è in grado di verificare e la sua documentazione afferma che il suo livello di verifica non è progettato per essere infallibile.
Azione: considera gli avvisi di sicurezza come un unico livello di controllo. Verifica in modo indipendente il dominio, il contratto previsto, l'autorizzazione richiesta e se l'azione è coerente con ciò che stai cercando di fare.
Sono necessari due controlli distinti: verificare la provenienza della richiesta e poi verificare quale autorità essa conferisce.
Verifica le vecchie autorizzazioni prima che diventino un problema domani.
Le autorizzazioni possono rimanere attive a lungo anche dopo aver smesso di utilizzare una dApp. MetaMask consiglia di verificare periodicamente le autorizzazioni dei token e di revocare quelle non più necessarie. Poiché la revoca modifica lo stato on-chain, generalmente comporta una commissione gas. Consulta la guida ufficiale alla revoca .
La frequenza con cui dovresti effettuare un audit dipende dalla frequenza con cui interagisci con le dApp e dal valore presente nel portafoglio. Non esiste una tempistica universalmente corretta.
Azione: imposta un promemoria ricorrente sul calendario, ad esempio mensile se sei un utente DeFi attivo, per rivedere chi spende, le dimensioni delle autorizzazioni, gli operatori NFT e le vecchie autorizzazioni delle dApp sulle blockchain che utilizzi effettivamente.
La revisione dei contratti e delle autorizzazioni è una pratica di gestione continua del portafoglio, non un passaggio di configurazione da effettuare una sola volta.
Se hai firmato qualcosa di sospetto, identifica quale compromesso hai
Non ricorrere immediatamente alla stessa soluzione per ogni incidente. La risposta dipende da cosa è successo.
Quello che è successo
Cosa potrebbe significare
priorità immediata
Ti sei connesso solo a un sito
Il sito ha appreso il tuo indirizzo pubblico e ha stabilito una sessione, ma questo da solo non è un permesso di token
Disconnetti e rivedi l'attività; non firmare richieste di follow-up
Hai approvato la spesa ERC-20
Il soggetto che effettua la spesa designato potrebbe essere in grado di trasferire l'importo approvato di quel token
Revocare immediatamente l'indennità
Hai approvato un operatore NFT
L'operatore potrebbe essere in grado di trasferire gli NFT coperti da tale autorizzazione di raccolta
Revoca l'autorizzazione dell'operatore
Hai firmato un permesso o altra autorizzazione strutturata
La firma può autorizzare successive azioni on-chain, a seconda del suo contenuto.
Determina con precisione cosa è stato firmato e, se possibile, revoca o trasferisci i beni interessati.
Hai esposto la tua frase di recupero/chiave privata
Le chiavi del portafoglio stesso sono compromesse
Crea un nuovo portafoglio con una nuova frase di recupero e migra i tuoi fondi.
Le linee guida ufficiali di MetaMask per la gestione degli incidenti indicano che, in caso di compromissione di una frase di recupero segreta (Secret Recovery Phrase), gli utenti devono creare un nuovo portafoglio con una nuova frase di recupero, trasferire i fondi rimanenti e interrompere l'utilizzo degli account derivati dalla frase compromessa. Avvertono inoltre che le transazioni blockchain sono generalmente irreversibili. Consultare le linee guida di MetaMask in caso di attacchi hacker o truffe .
Azione: se la frase di recupero o la chiave privata sono state esposte, la revoca delle autorizzazioni non è sufficiente. L'autorità di firma stessa deve essere considerata compromessa.
Non inserire mai una frase di recupero per "risolvere" un problema di approvazione
La frase di recupero segreta è la credenziale principale per gli account che ne derivano. La documentazione ufficiale di MetaMask afferma che chiunque la ottenga può controllare il portafoglio. Una gestione legittima dell'approvazione non richiede l'inserimento della frase di recupero in un sito web casuale. Consulta le linee guida di MetaMask sulla sicurezza della frase di recupero .
Azione: mantieni la frase offline e privata. Se un sito web, un agente dell'assistenza, un modulo, un bot o un "servizio di recupero" te la chiedono, interrompi.
Gli avvisi di sicurezza e i controlli più rigorosi sull'account aggiungono utili livelli di sicurezza, ma funzionano al meglio se affiancati a un'attenta revisione delle approvazioni e alla separazione dei portafogli.
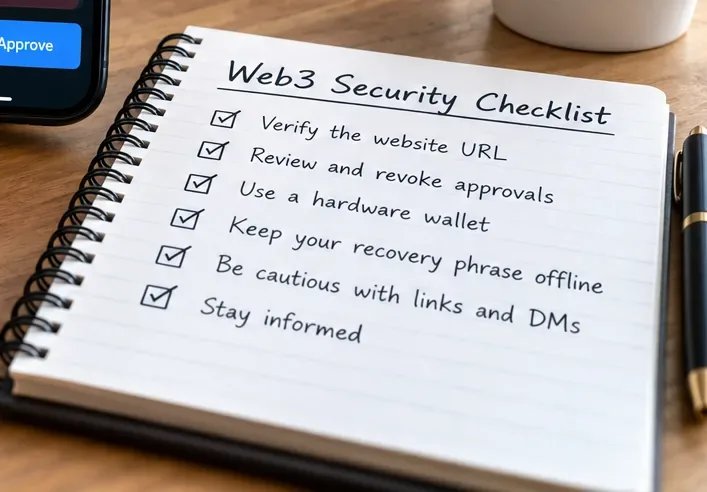
Una pratica lista di controllo pre-firma
Dominio: È questo esattamente il dominio ufficiale che intendevi visitare?
Motivo: L'autorizzazione richiesta è giustificata dall'azione che hai avviato?
Rete: la richiesta si trova sulla catena prevista?
Contratto o spesa: l'indirizzo del destinatario o dell'autore autorizzato è quello previsto?
Ambito: si tratta di un importo fisso, di un'autorizzazione illimitata, di un singolo NFT o dell'approvazione dell'operatore per l'intera collezione?
Campi della firma: se si tratta di dati digitati, è possibile identificare il token, chi effettua la spesa, il valore, la scadenza e il dominio?
Esposizione del portafoglio: questo portafoglio contiene un valore superiore a quello che desideri mostrare in questa interazione?
Segnali di allarme: il portafoglio segnala un dominio o una transazione dannosa, non corrispondente, sconosciuta o comunque sospetta?
Se uno di questi controlli fallisce, rifiutare la richiesta è solitamente più economico che tentare di recuperare i beni in seguito.
Come verificare autonomamente l'efficacia delle proprie difese
Non è necessario attendere un attacco per testare la configurazione. Verifica che i segnalibri del browser puntino ai domini dApp corretti. Apri gli strumenti di gestione delle approvazioni del tuo wallet e conferma di riconoscere gli utenti che effettuano transazioni. Controlla che il tuo wallet con fondi di valore elevato sia ancora isolato dalle normali sperimentazioni con le dApp. Assicurati che la tua frase di recupero non sia memorizzata in email, note cloud, screenshot, registri di chat o nel campo del gestore password di un sito web. Verifica che gli avvisi di sicurezza del wallet siano abilitati, se il tuo wallet li prevede.
Metti alla prova il tuo processo decisionale: prima di firmare la prossima richiesta Web3 reale, spiega ad alta voce cosa autorizza la richiesta. Se non riesci a descriverne l'effetto in una sola frase, rifiutala e indaga prima.
In conclusione
La maggior parte degli attacchi di phishing mirati al recupero dati ha successo trasformando una funzionalità legittima del Web3 (approvazioni, permessi dell'operatore, firme o transazioni) in un'arma di ingegneria sociale. La difesa migliore non consiste in una singola estensione, un singolo dispositivo hardware o un singolo elenco di minacce. Si tratta di un processo a più livelli: verificare il sito, comprendere l'autorizzazione, minimizzarne la portata, separare i dati di valore dalle interazioni rischiose, rivedere i permessi precedenti e saper distinguere tra un'autorizzazione fraudolenta e una frase di recupero completamente compromessa.
Gli strumenti di sicurezza possono ridurre il rischio, ma nessuno può garantire che una richiesta malevola firmata sia innocua. Nell'autocustodia, la conferma finale rappresenta spesso il limite di sicurezza. Assicuratevi che tale conferma sia lenta, specifica e ponderata.