الرئيسية
» أخبار
»
كيفية حماية محفظة Web3 الخاصة بك من عمليات التصيد الاحتيالي وعمليات الموافقة الخبيثة
كيفية حماية محفظة Web3 الخاصة بك من عمليات التصيد الاحتيالي وعمليات الموافقة الخبيثة
يمكن استنزاف محفظة Web3 دون أن يتمكن المهاجم من معرفة عبارة الاسترداد الخاصة بك. هذا هو الجانب المقلق في عمليات التصيد الاحتيالي الحديثة: قد يقنعك موقع مزيف ببساطة بالسماح للمهاجم بتحويل أصول تتحكم بها محفظتك بالفعل. قد تبدو الموافقة أو التوقيع روتينية، خاصةً عندما تُقلّد الصفحة بروتوكولًا مألوفًا، أو عملية توزيع مجاني للعملات الرقمية، أو سك عملات رقمية، أو بوابة دعم، أو طلب رمز مميز.
تمت مراجعة هذا الدليل وفقًا للوثائق الرسمية للمحفظة والبروتوكول ومعيار إيثيريوم في 16 سبتمبر 2026. تختلف شاشات التحذير وميزات الأمان باختلاف المحفظة والشبكة والتطبيق، لذا فإن الهدف ليس حفظ واجهة واحدة، بل فهم ما يمكن أن يسمح به الطلب قبل الموافقة عليه.
أولاً، افهم ما يحتاجه الشخص الذي يستنزف أموالك فعلاً.
إنّ "المُستَغِل" ليس وظيفة واحدة في العقد الذكي. عمليًا، قد تحاول حملات التصيّد الاحتيالي الحصول على أنواع مختلفة من الصلاحيات: مثل تصريح رمز ERC-20، أو موافقة مُشغّل NFT، أو تصريح مُوقّع، أو معاملة تحويل مباشر، أو -في أخطر الحالات- عبارة الاسترداد السرية أو المفتاح الخاص بالمستخدم.
يعتمد مستوى المخاطرة على نوع التفويض الممنوح. عادةً ما ينطبق تفويض ERC-20 على عقد رمز مميز ومُنفق محدد، بينما setApprovalForAllيُمكّن تفويض ERC-721 المُشغّل من إدارة جميع الرموز غير القابلة للاستبدال (NFTs) من تلك المجموعة التي يمتلكها المالك. تُعرّف مواصفات ERC-721 الخاصة بشبكة إيثيريوم تفويض ERC-721 صراحةً setApprovalForAllبأنه تمكين أو تعطيل المُشغّل لجميع أصول المُستدعي في عقد NFT هذا. اقرأ مواصفات ERC-721 .
الإجراء: عندما تطلب منك محفظة إلكترونية الموافقة على الإنفاق أو على مشغل أو على توقيع، تعامل مع الأمر على أنه قرار تفويض - وليس كخطوة "تسجيل دخول" غير ضارة.
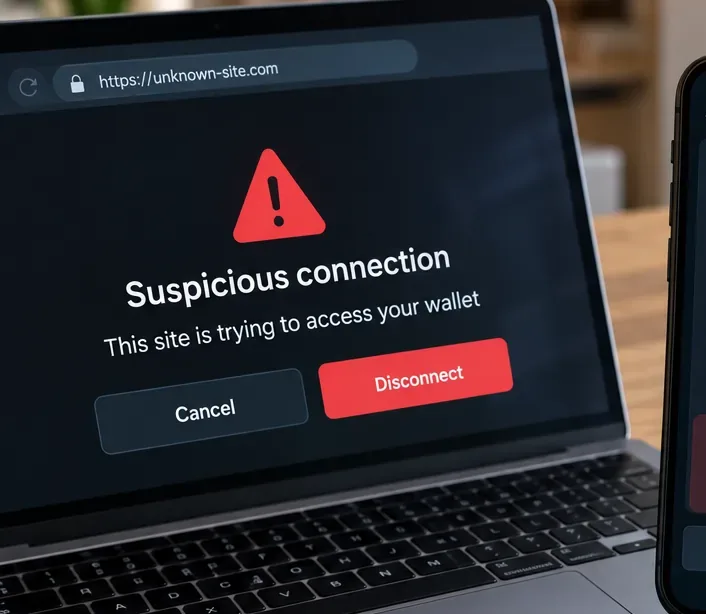
ابدأ بالنطاق: يجب أن يؤدي العنوان غير المألوف أو المشابه إلى إيقاف التفاعل قبل الموافقة على أي طلب محفظة.
الخرافة الأولى: "ربط محفظتي يسمح للموقع بأخذ أموالي"
تم التأكيد: إن مجرد ربط محفظة ومنح تطبيق ما صلاحية الوصول إلى عنوانك العام لا يُعدّ بمثابة منح تصريح رمزي. توضح وثائق MetaMask الرسمية هذا التمييز صراحةً: فصل تطبيق لامركزي يزيل الاتصال، بينما يؤدي إلغاء التصريح إلى إزالة قدرة العقد الذكي على الوصول إلى الرموز المشمولة بهذا التصريح ونقلها. راجع إرشادات MetaMask الخاصة بالموافقة والإلغاء .
السياق مهم: فبعد الاتصال، قد يطلب منك الموقع إتمام معاملة أو توقيع. غالباً ما تأتي الخطوة الخطيرة بعد الاتصال الأولي، لذا فإن قولك "لقد اتصلت فقط" لا يكون آمناً إلا إذا لم توقع أو توافق على أي شيء آخر فعلاً.
الإجراء: إذا اتصلت بموقع مشبوه ورفضت جميع المعاملات والتوقيعات، فافصل الاتصال على أي حال. ثم راجع نشاط محفظتك الأخير والموافقات عليها بدلاً من افتراض أن الاتصال نفسه قد حوّل الأموال.
الخرافة الثانية: "إذا قمت بفصل التطبيق اللامركزي، فسأكون قد ألغيت الموافقة على رمزه المميز"
تم التحقق: هذا غير صحيح. الموافقة على الرمز المميز هي عملية تفويض على سلسلة الكتل. لا يؤدي قطع اتصال جلسة الموقع الإلكتروني إلى مسح حالة سلسلة الكتل تلقائيًا. تشير MetaMask إلى أن الإلغاء نفسه هو معاملة على سلسلة الكتل، وبالتالي يتطلب عادةً رسومًا على الشبكة. توضح MetaMask الفرق هنا .
هذا الأمر مهم بعد عملية التصيد الاحتيالي لأن الضحية قد تغلق المتصفح، وتفصل التطبيق اللامركزي، وتعتقد أن الخطر قد انتهى بينما لا يزال المنفق المعتمد مسبقًا يحتفظ بالسلطة.
الإجراء: إذا وافقت على مُنفق لم تعد تثق به، فاستخدم ميزة إدارة الموافقة في محفظتك أو مدقق الموافقة الرسمي الذي يقدمه مستكشف الشبكة ذي الصلة، وقم بتقديم طلب إلغاء على السلسلة.
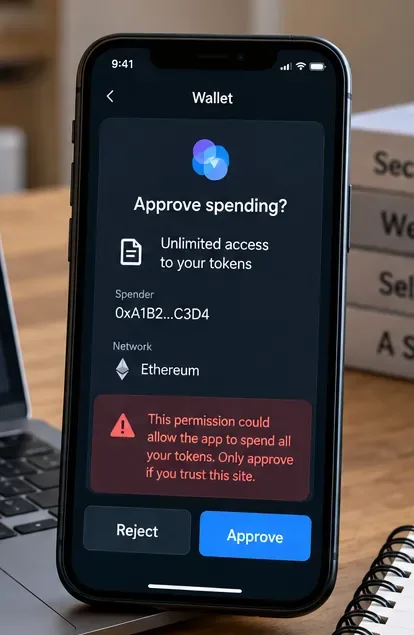
إن طلب الإنفاق غير المحدود يستحق مراجعة دقيقة: تحقق من الرمز المميز، والمنفق، والشبكة، والمبلغ المطلوب قبل الموافقة.
تقليل نصف قطر انفجار الموافقات على معيار ERC-20
تُعدّ صلاحيات ERC-20 مفيدة لأنّ منصات التداول اللامركزية أو العقود الأخرى قد تحتاج إلى إذن لنقل الرموز نيابةً عنك. وهي ليست خبيثة بطبيعتها، لكنّ المشكلة تكمن في نطاقها. فإذا منحتَ صلاحية كبيرة جدًا أو غير محدودة، وكان المُنفِق خبيثًا، أو إذا أصبح عقد موثوق به قابلًا للاستغلال لاحقًا، فقد يكون المبلغ المُعرّض للخطر أكبر بكثير من قيمة المعاملة التي كنتَ تنويها.
تتيح MetaMask حاليًا للمستخدمين تحديد حد أقصى مخصص للإنفاق لعمليات الموافقة المدعومة. وتوصي وثائق الأمان الخاصة بها بالتحقق من طلبات التطبيقات اللامركزية وتقييد الوصول عند الاقتضاء. راجع إرشادات MetaMask بشأن الحد الأقصى للإنفاق .
الإجراء: عندما يُقدّم الموقع حدًا أقصى مخصصًا للمحفظة، وافق فقط على المبلغ الذي يتطلبه الإجراء الفوري بشكل معقول. إذا طلب الموقع وصولًا غير محدود لعملية استبدال أو مطالبة لمرة واحدة، فتوقف وتحقق من السبب.
لا تتجاهل التصاريح الموقعة لمجرد عدم ظهور رسوم الغاز.
تم التحقق: لا تبدأ جميع عمليات التفويض كمعاملة موافقة عادية على سلسلة الكتل. تم تقديم معيار ERC-2612 permit، الذي يسمح بتحديد بدل ERC-20 من خلال رسالة موقعة. ينص المعيار على أن التوقيع الصحيح يُمكنه تحديد بدل المالك للمنفق حتى قيمة محددة وموعد نهائي. اقرأ معيار ERC-2612 .
هذا يعني أن عبارة "هذا التوقيع لا يتطلب رسومًا" لا تُثبت أنه غير ضار. فالتوقيع قد يحمل تفويضًا يُقدمه طرف آخر لاحقًا على سلسلة الكتل. ويعتمد إمكانية نقل الأصول بواسطة توقيع معين على المعيار المحدد، والعقد، والحقول، وعملية التنفيذ اللاحقة.
الإجراء: اقرأ البيانات المنظمة التي تعرضها المحفظة. انتبه جيدًا إلى المُنفق، والرمز المميز، والقيمة، والموعد النهائي، وسلسلة الكتل، ونطاق العقد. ارفض الطلبات التي لا يمكنك شرحها بلغة واضحة.
يمكن لمحفظة الأجهزة عزل مواد المفتاح الخاص، لكنها لا تستطيع جعل الموافقة الخبيثة آمنة إذا أكدها المستخدم عن قصد.
الخرافة الثالثة: "محفظة الأجهزة تحميني تلقائيًا من عمليات استنزاف الأموال"
صحيح جزئيًا، لكنه غير مكتمل: يمكن لمحافظ الأجهزة حماية المفاتيح الخاصة من التعرض المباشر للمتصفح أو البرامج الضارة العادية، وهذا أمر قيّم. لكن التصيد الاحتيالي غالبًا ما يستهدف قرار المستخدم بالموافقة. فإذا عرض الجهاز معاملة أو طلب موافقة مشبوهة، وقام المستخدم بتأكيدها، فإن حماية الأجهزة لا تُبطل الموافقة تلقائيًا.
تكون الميزة العملية في أوجها عندما يتيح لك الجهاز التحقق من تفاصيل المعاملات المهمة على شاشة موثوقة. أما الحماية فتكون أضعف عندما يكون الطلب غامضًا أو عندما يؤكد المستخدم شيئًا لا يفهمه.
الإجراء: استخدم محفظة أجهزة لحفظ الأصول ذات القيمة العالية، ولكن مع ذلك تحقق من الوجهة والعقد والمبلغ والشبكة والأذونات على جهاز التوقيع. لا تعتبر وجود محفظة أجهزة بمثابة إذن للتوقيع بشكل أعمى.
ترقبوا الموافقات على مستوى مشغلي تقنية الاستبدال غير المتماثل (NFT).
بالنسبة للرموز غير القابلة للاستبدال (NFTs)، تستحق هذه العبارة setApprovalForAllاهتمامًا خاصًا. بموجب معيار ERC-721، يُمكّن تعيين مُشغّل على أنه مُعتمد هذا المُشغّل من إدارة جميع الرموز غير القابلة للاستبدال (NFTs) التابعة لهذا العقد والتي تملكها. وهذا أوسع نطاقًا من مجرد الموافقة على مُعرّف رمز غير قابل للاستبدال واحد. يُفرّق معيار إيثيريوم نفسه بين الموافقة على رمز واحد والموافقة على مستوى المُشغّل. راجع وظائف الموافقة في معيار ERC-721 .
لا يعني ذلك أن كل setApprovalForAllطلب خبيث؛ فقد تحتاج منصات تداول الرموز غير القابلة للاستبدال (NFT) إلى صلاحيات المشغلين بشكل مشروع. السؤال الصحيح هو ما إذا كان المشغل وحالة الاستخدام يتوافقان مع ما كنت تنوي فعله.
الإجراء: إذا كنت تحاول فقط المطالبة بـ airdrop أو تسجيل الدخول إلى موقع ويب، فيجب التعامل مع طلب غير متوقع للتحكم في المشغل على مستوى NFT كعلامة تحذير رئيسية.
تعتبر قائمة التحقق القابلة للتكرار أكثر موثوقية من الحدس عندما يتم تصميم صفحة التصيد الاحتيالي لخلق شعور بالإلحاح أو الخوف من فوات الفرصة.
تحقق من الموقع قبل التحقق من المعاملة
غالباً ما تنجح عمليات التصيد الاحتيالي التي تستهدف استنزاف الأموال لأن الموقع الإلكتروني المزيف يشبه الموقع الحقيقي إلى حد كبير. فقد تؤدي نتائج البحث الممولة، أو الردود على وسائل التواصل الاجتماعي، أو الرسائل المباشرة، أو حسابات الدعم المزيفة، أو حتى واجهة المستخدم المنسوخة، إلى توجيه المستخدمين إلى نطاق مختلف يعرض طلبات مقنعة للدفع عبر المحفظة الإلكترونية.
تُساعد أنظمة أمان المحافظ، لكنها ليست معصومة من الخطأ. على سبيل المثال، يُمكن لواجهة برمجة تطبيقات التحقق من WalletConnect إخبار المحفظة المُشاركة ما إذا كان النطاق مُوثقًا، أو غير مُطابق، أو غير معروف، أو مُصنفًا على أنه ضار. تُحذر WalletConnect صراحةً من أن هذا الكشف ليس "مضمونًا تمامًا". راجع وثائق واجهة برمجة تطبيقات التحقق من WalletConnect .
يصف MetaMask تنبيهاته الأمنية بأنها إشارات إعلامية وليست ضمانات، ويشير إلى أن المواقع الشرعية قد لا تحمل دائمًا مؤشرًا موثقًا. راجع تنبيهات MetaMask الأمنية .
الإجراء: الوصول إلى التطبيقات اللامركزية المهمة عبر إشارة مرجعية أنشأتها من مصدر رسمي موثوق به. لا تعتمد على أول نتيجة بحث، أو رابط مختصر، أو عنوان URL مُرسل في رسالة خاصة غير مرغوب فيها.
إن فصل نشاط التطبيقات اللامركزية اليومي عن الحيازات طويلة الأجل يمكن أن يقلل من حجم المخاطر التي تتعرض لها المحفظة عند توقيعها على طلب غير صحيح.
افصل "خزينة" أموالك عن محفظة "التطبيقات اللامركزية" الخاصة بك
هذه تقنية لإدارة المخاطر وليست قاعدة بروتوكولية. فالمحفظة المستخدمة لتجربة العملات الرقمية الجديدة، والمطالبات بالرموز، والألعاب، والتطبيقات اللامركزية غير المألوفة، تتمتع بنطاق تفاعل أوسع من عنوان يُستخدم فقط لحفظ الأصول طويلة الأجل.
لا يمنع الفصل بين المحافظ عمليات التصيد الاحتيالي، كما أن نقل الأصول بينها يُضيف عبئًا تشغيليًا خاصًا به. لكنه قد يحد من قيمة الأصول المعرضة للخطر نتيجة الموافقة الخاطئة، لأن محفظة التفاعل لا تحتوي ببساطة على الجزء الأكبر من أصولك.
الإجراء: ضع في اعتبارك الاحتفاظ بالأصول طويلة الأجل أو ذات القيمة العالية في محفظة نادراً ما تتصل بالتطبيقات اللامركزية، مع استخدام محفظة منفصلة برصيد محدود عمداً لأنشطة الويب 3 ذات المخاطر العالية.
الخرافة الرابعة: "الموقع الموثق أو غير المصنّف آمن بالضرورة"
غير مُؤكَّد: غياب التحذير لا يُعدّ دليلاً على الأمان. قد تتأخر قواعد بيانات التهديدات عن رصد نطاقات التصيّد الاحتيالي المُستحدثة، وقد يحتوي تطبيقٌ شرعيٌّ ظاهريًا على واجهة أمامية مُخترقة أو عقدٍ برمجيٍّ ضعيف. يستخدم WalletConnect حالة "غير معروف" صريحةً للنطاقات التي لا يمكنه التحقق منها، وتشير وثائقه إلى أن طبقة التحقق الخاصة به ليست مُصمَّمةً لتكون معصومةً من الخطأ.
الإجراء: تعامل مع التحذيرات الأمنية كطبقة واحدة. تحقق بشكل مستقل من النطاق، والعقد المتوقع، والإذن المطلوب، وما إذا كان الإجراء منطقيًا لما تحاول القيام به.
هناك فحصان منفصلان مهمان: التحقق من مصدر الطلب، ثم التحقق من الصلاحية التي يمنحها الطلب.
راجع الموافقات القديمة قبل أن تصبح مشكلة الغد
يمكن أن تظل الموافقات سارية لفترة طويلة بعد توقفك عن استخدام التطبيق اللامركزي. توصي MetaMask بالتحقق دوريًا من موافقات الرموز المميزة وإلغاء الأذونات التي لم تعد بحاجة إليها. نظرًا لأن الإلغاء يُغير حالة الشبكة، فإنه عادةً ما يستلزم رسومًا. راجع دليل الإلغاء الرسمي .
يعتمد عدد مرات التدقيق التي يجب عليك القيام بها على مدى تكرار تفاعلك مع التطبيقات اللامركزية ومقدار الرصيد الموجود في محفظتك. لا يوجد جدول زمني صحيح عالميًا.
الإجراء: قم بتعيين تذكير تقويم متكرر - على سبيل المثال شهريًا إذا كنت مستخدمًا نشطًا لـ DeFi - لمراجعة المنفقين، وأحجام المخصصات، ومشغلي NFT، وأذونات التطبيقات اللامركزية القديمة عبر السلاسل التي تستخدمها بالفعل.
تُعد مراجعة العقود والأذونات عملية مستمرة للحفاظ على نظافة المحفظة، وليست خطوة إعداد لمرة واحدة.
إذا وقعت على شيء مشبوه، فحدد نوع الاختراق الذي تعرضت له.
لا تتسرع في تطبيق نفس الحل على كل حادثة. فالاستجابة تعتمد على ما حدث.
ماذا حدث
ما قد يعنيه ذلك
أولوية فورية
لقد اتصلت بموقع إلكتروني فقط
لقد تعرف الموقع على عنوانك العام وأنشأ جلسة، لكن هذا وحده لا يُعدّ تسهيلاً رمزياً.
افصل الاتصال وراجع النشاط؛ لا توقع على طلبات المتابعة
لقد وافقت على الإنفاق وفقًا لـ ERC-20
قد يتمكن المنفق المحدد من تحويل المبلغ المعتمد من ذلك الرمز المميز
قم بإلغاء البدل فوراً.
لقد وافقت على مشغل NFT
قد يتمكن المشغل من نقل الرموز غير القابلة للاستبدال (NFTs) المشمولة بموافقة التحصيل تلك.
إلغاء موافقة المشغل
لقد وقّعت على تصريح أو ترخيص منظم آخر
قد يُجيز التوقيع اتخاذ إجراءات لاحقة على سلسلة الكتل، وذلك بحسب محتوياته.
حدد بدقة ما تم توقيعه، وقم بإلغائه أو نقل الأصول المتأثرة إن أمكن.
لقد كشفت عبارة الاسترداد/المفتاح الخاص بك
مفاتيح المحفظة نفسها مخترقة
أنشئ محفظة جديدة باستخدام عبارة استرداد جديدة وقم بنقل الأصول
تنص إرشادات MetaMask الرسمية للاستجابة للحوادث على أنه في حال اختراق عبارة الاسترداد السرية، يجب على المستخدمين إنشاء محفظة جديدة بعبارة استرداد جديدة، ونقل الأصول المتبقية، والتوقف عن استخدام الحسابات المرتبطة بالعبارة المخترقة. كما تحذر من أن معاملات البلوك تشين غير قابلة للإلغاء بشكل عام. راجع إرشادات MetaMask الخاصة بالاختراق أو الاحتيال .
الإجراء: إذا تم الكشف عن عبارة الاسترداد أو المفتاح الخاص، فلا تعتبر إلغاء الموافقات كافياً. يجب اعتبار سلطة التوقيع نفسها مخترقة.
لا تقم أبدًا بإدخال عبارة استرداد "لإصلاح" مشكلة الموافقة
عبارة الاسترداد السرية هي بيانات الاعتماد الرئيسية للحسابات المشتقة منها. تنص وثائق MetaMask الرسمية على أن أي شخص يحصل عليها يمكنه التحكم في المحفظة. لا تتطلب إدارة الموافقة المشروعة إدخال عبارة الاسترداد في موقع ويب عشوائي. راجع إرشادات أمان عبارة الاسترداد الخاصة بـ MetaMask .
الإجراء: احتفظ بهذه العبارة بعيدًا عن الإنترنت وفي خصوصية تامة. إذا طلبها منك موقع ويب أو وكيل دعم أو نموذج أو برنامج روبوت أو "خدمة استعادة بيانات"، فتوقف فورًا.
تُضيف التنبيهات الأمنية وضوابط الحساب الأقوى طبقات مفيدة، لكنها تعمل بشكل أفضل جنبًا إلى جنب مع مراجعة الموافقة الدقيقة وفصل المحفظة.
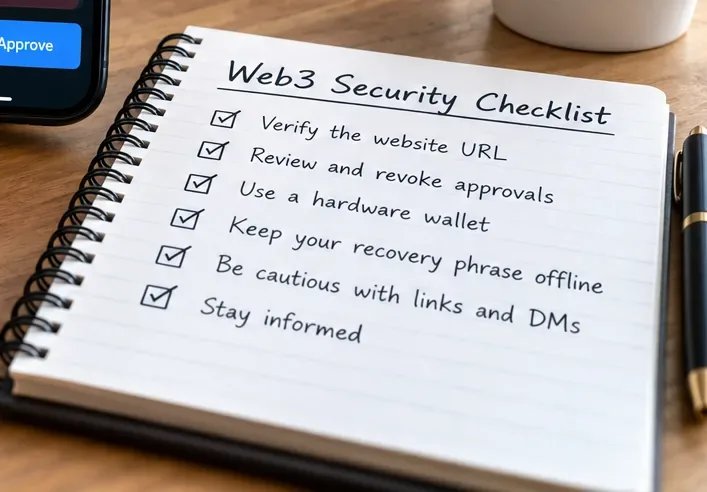
قائمة مراجعة عملية قبل التوقيع
النطاق: هل هذا هو النطاق الرسمي الذي كنت تنوي زيارته تحديداً؟
السبب: هل الإذن المطلوب منطقي بالنسبة للإجراء الذي بدأته؟
الشبكة: هل الطلب موجود على السلسلة المتوقعة؟
المتعاقد أو المنفق: هل العنوان المستلم أو المصرح به هو العنوان المتوقع؟
النطاق: هل هو مبلغ ثابت، أم بدل غير محدود، أم رمز NFT واحد، أم موافقة المشغل على مجموعة كاملة؟
حقول التوقيع: إذا كانت البيانات من نوع معين، فهل يمكنك تحديد الرمز المميز، والمنفق، والقيمة، والموعد النهائي، والنطاق؟
الكشف عن قيمة المحفظة: هل تحتوي هذه المحفظة على قيمة أكبر مما ترتاح للكشف عنه في هذه العملية؟
إشارات التحذير: هل تُبلغ المحفظة عن نطاق أو معاملة ضارة أو غير متطابقة أو غير معروفة أو مشبوهة بأي شكل آخر؟
إذا فشل أحد هذه الفحوصات، فإن رفض الطلب عادة ما يكون أرخص من محاولة استعادة الأصول بعد ذلك.
كيفية التحقق الذاتي من فعالية دفاعاتك
لستَ بحاجةٍ لانتظار هجومٍ لاختبار إعداداتك. تأكد من أن إشارات متصفحك المرجعية تُشير إلى نطاقات التطبيقات اللامركزية الصحيحة. افتح أدوات إدارة الموافقات في محفظتك وتأكد من تعرفك على المستخدمين النشطين. تحقق مما إذا كانت محفظتك ذات القيمة العالية لا تزال معزولةً عن تجارب التطبيقات اللامركزية الروتينية. تأكد من عدم تخزين عبارة الاسترداد في البريد الإلكتروني، أو ملاحظات السحابة، أو لقطات الشاشة، أو سجلات المحادثات، أو حقل مدير كلمات مرور الموقع الإلكتروني. تأكد من تفعيل تحذيرات أمان المحفظة إذا كانت محفظتك تُوفرها.
ثم اختبر عملية اتخاذ القرار الخاصة بك: قبل توقيع طلب Web3 حقيقي آخر، اشرح بصوت عالٍ ما الذي يُخوّله هذا الطلب. إذا لم تستطع وصف تأثيره في جملة واحدة، فارفضه وابحث عنه أولاً.
خلاصة القول
تنجح معظم عمليات التصيد الاحتيالي عبر استغلال إمكانيات Web3 المشروعة - كالموافقات، وصلاحيات المستخدم، والتوقيعات، والمعاملات - وتحويلها إلى سلاح للهندسة الاجتماعية. ولا يكمن أفضل دفاع في إضافة واحدة، أو جهاز واحد، أو قائمة تهديدات واحدة، بل في عملية متعددة الطبقات: التحقق من الموقع، وفهم آلية التفويض، وتقليص نطاقها، وفصل البيانات القيّمة عن التفاعلات الخطرة، ومراجعة الصلاحيات القديمة، ومعرفة الفرق بين الموافقة الخبيثة وعبارة الاسترداد المخترقة بالكامل.
يمكن لأدوات الأمان أن تقلل المخاطر، لكن لا يوجد ما يضمن أن الطلب الخبيث المُوقّع سيكون غير ضار. في حالة الحماية الذاتية، غالبًا ما يكون التأكيد النهائي هو الحد الأمني. لذا، اجعل هذا التأكيد بطيئًا ومحددًا ومدروسًا.